
Versa Networks 担当者コラム
Versa Networks・Versa Insight
第12回 Versa Networksのオンプレ終端型リモートアクセスVPNのご紹介
こんにちは。ダイワボウ情報システム ネットワークセキュリティ担当の中です。
本コラムでは、これからVersa Networks製品の導入を検討されている方や、お取り扱いを始めたばかりの方に向けて、役立つ情報をわかりやすくご紹介していきます。
第12回目となる今回は、「リモートアクセスVPN」をテーマに、実際の設定画面を交えながら分かりやすく解説いたします。ぜひ最後までご覧ください。
Versa SASE Client
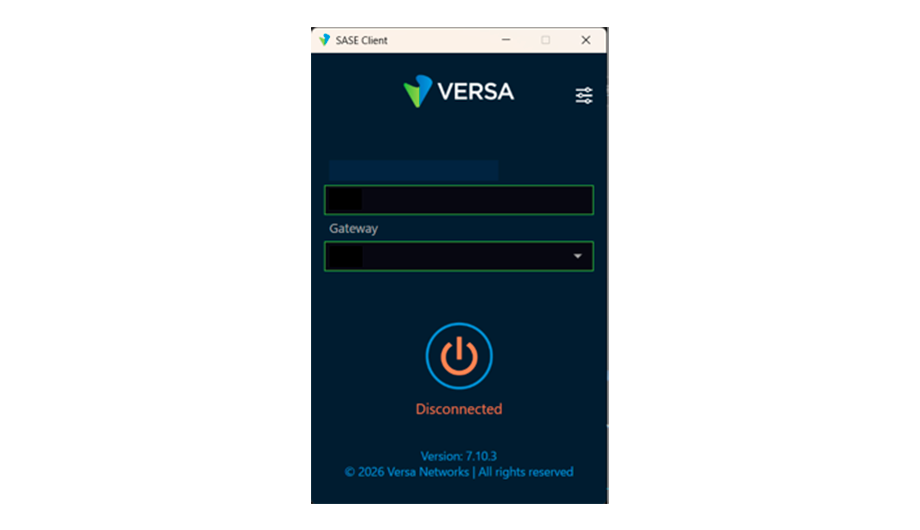
まず初めにVersa SASE Clientについてご紹介します。
Versa SASE Clientは、PCやモバイル端末から企業ネットワークへリモートアクセスするためのクライアントアプリです。こちらを端末にインストールして頂くことで、リモートワークや外出先からの利用時でも、ユーザー認証や暗号化通信により安全な接続を実現します。
Versa Networksのオンプレ終端型リモートアクセスVPNとは
Versa Networksのオンプレ終端型リモートアクセスVPNでは、Versa SASE Clientを活用して、インターネット経由で拠点のVersa Edgeへ接続します。Versa NetworksはSASE製品ということもあり、リモートアクセスVPNはクラウドを利用する構成をイメージされる方も多いかもしれません。
もちろんそのような構成も可能ですが、Versa Networksでは拠点に設置したオンプレミス機器を利用してリモートアクセスVPNを実装することもできます。また、認証方式としては、SAML認証やLDAP認証に加え、Versaが提供する認証基盤であるVersa IDP認証にも対応しており、お客様の要件に応じた柔軟な認証方式を選択できます。
構成イメージ
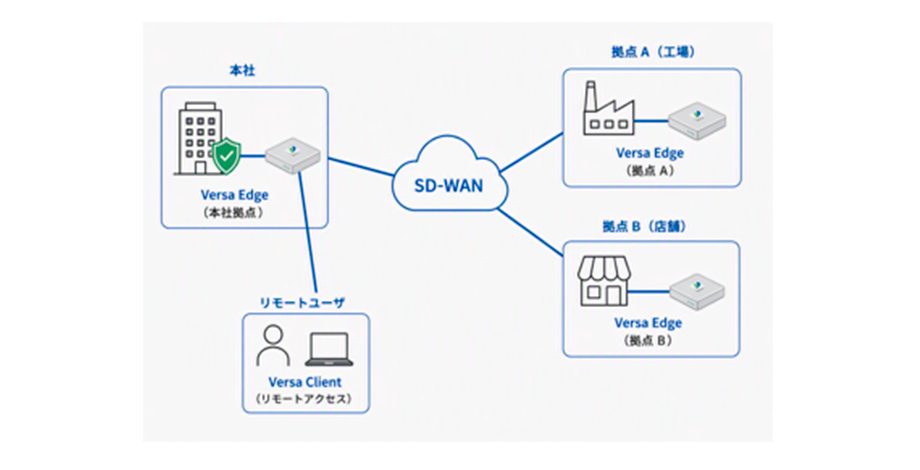
以下の構成例では、各拠点に配置したVersa EdgeをSD-WANで運用し、リモートユーザーはVersa SASE Clientを利用して本社のVersa EdgeへVPN接続しています。
Versa NetworksリモートアクセスVPNの強み
① Versa Networks単体での多要素認証
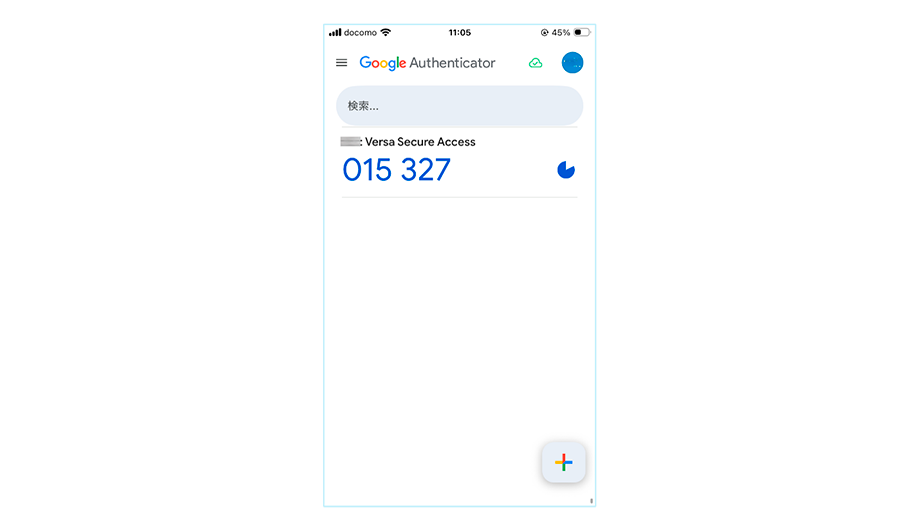
他社製品のリモートアクセスVPNでは、多要素認証を実現するために別途認証サーバーや追加製品が必要になるケースがあります。一方、Versa Networksでは、メールベースのOTP(ワンタイムパスワード)に加え、「無償」の認証アプリを利用し、OTPを活用した多要素認証を標準でサポートしています。そのため、追加の認証基盤を用意することなく、多要素認証による安全なリモートアクセス環境を構築できます。
② 豊富な機能
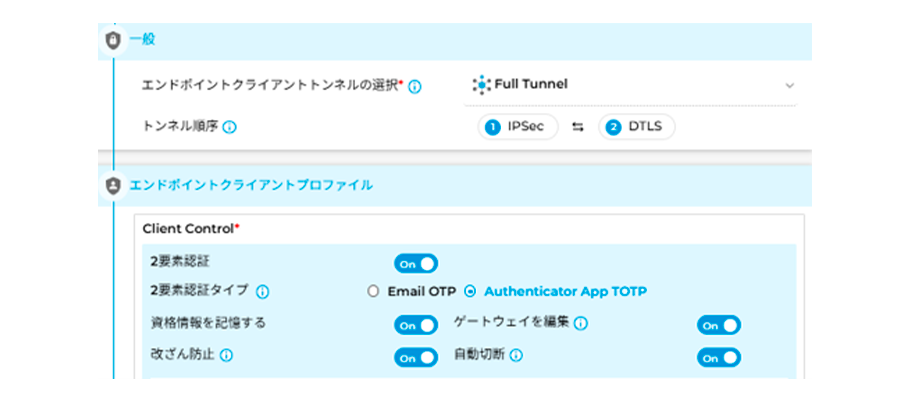
また、Versa SASE Clientでは、企業のセキュリティポリシーや運用方針に合わせてクライアントの動作を細かく制御できます。
例えば、IPSecとDTLSの両方のVPNトンネル方式に対応しており、トンネル順序の設定をすることができます。IPSec接続が利用できない場合は自動的にDTLSへ切り替えるなど、通信環境に応じた柔軟なVPN接続を実現できます。また、ログイン時の利便性を高めるためにユーザー名を保存できる資格情報を記憶する機能を利用できます。さらに、利用者によるクライアントのアンインストールやプロファイル削除を防ぐ改ざん防止機能や、長時間接続によるリスクを低減するための自動切断機能も備えております。
-
オンプレ終端型リモートアクセスVPNでのトンネルの選択はフルトンネルのみ対応となります。
SASE Gateway
クラウド上で提供されるセキュリティ基盤です。リモートアクセスVPNの通信をSASE Gateway経由で中継することで、安全なリモートアクセス環境を実現できます。
SASE Gateway利用時との機能比較
Versa SASE Clientは、SASE Gatewayを利用した構成でもVPNを利用できます。SASE Gatewayでの構成ではIPやアプリベースのスプリットトンネル、デバイス状態確認など、運用に応じた細かなアクセス制御機能を利用できます。
段階的にSASE移行が可能
SASE Gatewayを利用した構成は高度なセキュリティ機能を利用できる反面、導入規模や要件によってはコスト面が課題となる場合もあります。
一方、Versa EdgeはリモートアクセスVPNだけでなく、UTMやSD-WANとしても利用できるため、高いセキュリティレベルを確保しながら運用できます。GUIベースの管理画面は分かりやすく操作しやすいため、システム管理者の負荷も軽減できます。
まとめ
今回は、Versa Networksのオンプレ終端型リモートアクセスVPNについてご紹介しました。
オンプレ終端型リモートアクセスVPNはSASE Gatewayを利用しない構成でも安全なリモートアクセスVPNとして利用でき、追加の認証基盤を用意することなく安全な接続環境を実現できます。また、豊富な設定項目を備えており、お客様の運用方針に合わせた柔軟な構成が可能です。
まずはオンプレミス終端型の構成から導入し、将来的にSASE Gatewayを追加して段階的にSASEへ移行できる点も大きな魅力です。
今後リモートアクセスVPNの導入・ご検討される際は、本記事を参考に、Versa Networks製品の導入をご検討いただけますと幸いです。
最後までご覧いただきありがとうございました。
Versa Networksの記事
- 第12回 Versa Networksのオンプレ終端型リモートアクセスVPNのご紹介
- 第11回 クラウドサービスに強いVersa Networksのローカルブレイクアウト
- 第10回 URLフィルタリングと復号化で実現する柔軟なWebアクセス制御 2
- 第9回 URLフィルタリングと復号化で実現する柔軟なWebアクセス制御
- 第8回 セキュリティ設定方法
- 第7回 LAN設定方法のご紹介