

強固な守りと迅速復旧をBoxで
SCS評価制度への備えを確かに
Box
Box Japan
サイバー攻撃の標的がサプライチェーン全体へ広がる中、中堅・中小企業にも、取引先と安全にファイルを共有し、異常を素早く検知し、被害時には確実に復旧できる仕組みが求められている。Box Japanのインテリジェントコンテンツ管理プラットフォーム「Box」は、きめ細かなアクセス制御、機密度に応じた情報漏えい対策、脅威検出、監査ログ、バージョン管理と復元をクラウド上で一体的に提供する。限られた人員でも日常の運用にセキュリティを組み込みやすく、経済産業省の「サプライチェーン強化に向けたセキュリティ対策評価制度」(以下、SCS評価制度)で重視されるバックアップの確保と復旧手順の整備にも活用でき、事業継続を強く支える基盤にもなるBoxの強みを紹介する。
ファイル管理と安全対策の課題
中堅・中小企業では、専任のセキュリティ担当者を十分に確保できない一方、社内外とのファイル共有は増え続けている。メール添付やパスワード付きZIPファイル、部門ごとに導入されたオンラインストレージが混在すると、重要情報の所在やアクセス権を把握しにくくなり、製品を継ぎ足すほど設定や監査の負荷も高まってしまう。
実際、情報処理推進機構(IPA)が中小企業4,191社に対して実施した2024年度調査※でも、セキュリティルールを策定・周知している企業は39.2%、事故発生時の体制や対応手順を整備している企業は39.8%にとどまった。また、対策上の課題として「専門人材の確保・育成」も挙げられている。限られた人員で情報を適切に管理するには、保管・共有・アクセス権管理・監査を一元化できる仕組みが求められる。「Box」は、ファイルの保存、共有、共同作業、保護、監査を一つのクラウド基盤に集約する。管理者は管理コンソールからセキュリティポリシーを一元的に設定でき、ユーザーは普段の業務の中で安全なファイル共有を実践可能だ。セキュリティを利用者の注意力だけに委ねず、仕組みとして適用しやすいことが、少人数でITを運用する企業にとって大きな利点だ。
共有の入口から情報漏えいを防ぐ
Boxでは、共有リンクの公開範囲を「リンクを知っている全員」「会社のユーザー」「招待されたユーザーのみ」から選択できる。編集、表示・ダウンロード、表示のみといった権限に加え、有効期限やパスワードも設定可能だ。社外の共同作業者をフォルダーに招待する場合も、閲覧、編集、アップロードなど7段階の権限から、役割に必要な範囲だけを付与できる。
例えば、取引先にはプレビューだけを許可し、原本のダウンロードを禁止するといった運用が可能になる。誤った相手に共有リンクを送っても、リンクを無効化すればアクセスを止められ、アクセス履歴から閲覧の有無も確認できる。送信後に制御できないメール添付と異なり、共有した後まで管理できる点が重要だ。PPAPからの移行にも有効である。
認証面ではSSO/SAML連携や多要素認証を利用し、企業のID管理やパスワードポリシーと連動できる。保存データの暗号化、監査ログやレポートによる操作の追跡を組み合わせれば、「誰が、いつ、何をしたか」を確認可能だ。取引先との共有ルールを統一し、監査時の説明に必要な証跡を日常業務の中で蓄積できる。
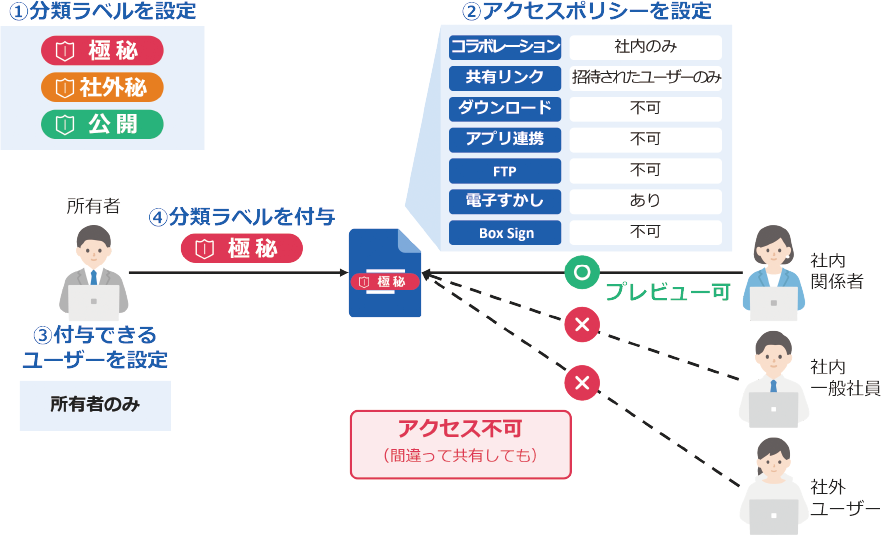
より高度な情報漏えい対策を担うのが「Box Shield」だ。スマートアクセスでは、「公開」「社外秘」「極秘」などの分類ラベルをファイルに付与し、機密度に応じて共有、社外ユーザーの招待、ダウンロード、印刷、アプリ連携などを制限できる。利用者が誤って共有しようとしてもポリシーが働くため、人為的ミスや内部不正の抑止につながる。
脅威検出では、機械学習を活用し、異常な大量ダウンロード、不審な場所からのアクセス、不審なセッション、悪意のあるコンテンツなどを検出する。機密情報へのアクセス制御と利用時の異常検知を同じ基盤で組み合わせることで、侵入や不正が起きた後の被害拡大も抑えやすい。
サイバー攻撃への備えでは、侵入を完全に防ぐ発想だけでなく、被害を限定し、業務を早く再開できることが欠かせない。Box上のファイルはWebブラウザーでプレビューできるため、内容を確認するだけなら端末にダウンロードする必要がない。ローカル環境と保管先を分離しやすく、端末側の感染が保管データへ広がるリスクを抑えられる。
ファイルを更新すると過去の版が自動的に保存されるため、誤操作やランサムウェアによる暗号化が発生しても、感染前のバージョンへ簡単に戻せる。「Box Governance」を利用すれば、バージョン履歴を無制限化できるほか、ごみ箱内のコンテンツを完全削除可能なユーザーを制限し、不適切な削除からデータを守れる。管理者が対象ユーザーと日付を指定してファイルを一括復元する「コンテンツリカバリ」も、復旧作業の迅速化に役立つ。「Box Shield Pro」の「ランサムウェアアクティビティ検出」では、大量暗号化のような不審な挙動を検知し、影響を受けたファイルの特定やユーザーセッションの切断、復元につなげられる。検知、封じ込め、対象特定、復元を連続した運用にできるため、担当者が膨大なファイルを一つずつ調べる負担を軽減する。
Box Shieldによる機密情報の保護
「守る」と「戻す」を一つの運用へ
SCS評価制度では、ガバナンス、取引先管理、リスク特定、防御、検知、対応、復旧の七つの分類が示されている。バックアップは「取得している」だけでは十分ではない。必要な時点のデータが残り、インシデント時に所定の手順で戻せることが重要だ。★3では、復旧手順の整備とバックアップの確保、★4では、復旧ポイントと復旧時間の要件を満たす必要がある。
SCS評価制度への対応では、バックアップの有無だけでなく、対象を明確にし、必要なデータを定めた復旧ポイントまで、想定した復旧時間内に戻せる体制が問われる。担当者、判断基準、連絡経路、復旧の優先順位を手順として定め、定期的な訓練で実効性を確認することも重要だ。障害やサイバー攻撃の発生後に初めて方法を検討するのではなく、平時から復旧可能性を把握し、改善の記録を残す継続的な運用が求められる。
Boxの強みは、保護対象のファイルを一元化し、復旧に必要な管理と証跡を共通の運用へ組み込める点にある。部門ごとに異なるバックアップ手順や担当者の経験に依存しにくく、管理者が状況を把握しやすい。Boxは、SCS評価制度への対応を一時的な点検で終わらせず、日常業務の延長で復旧体制を維持・改善できる基盤となる。
Boxの価値は、アクセス制御、機密情報の分類、脅威検出、監査証跡、バックアップ、復元を別々に管理するのではなく、ファイルを中心に一貫した運用へまとめられることにある。ツールの分散や属人的な手順を減らし、限られた人員でもセキュリティ対策を継続しやすくする。
なお、利用できる機能や保持できるバージョン数は契約プランによって異なる。また、Boxの機能を導入するだけでSCS評価制度への適合が保証されるわけではない。自社の対象範囲、復旧ポイント、復旧時間、役割分担を明確にし、定期的な復旧訓練や手順の見直しと組み合わせる必要がある。その上でBoxは、強固な予防策と実効性のある復旧策を両立し、中堅・中小企業のセキュリティと事業継続を支える基盤となる。
※IPA「2024年度中小企業における情報セキュリティ対策に関する実態調査」
-
※価格・在庫検索をご確認いただくにはiDATEN(韋駄天)のログインが必要です