提案支援
Armis Centrixカスタマーサクセスサービス
このようなお悩みありませんか?
Armisを導入したけれど、ダッシュボードの情報から何を読み取ればいいかわからない
自社の環境で、優先的にリスク対策をしなければならないデバイスがどれかわからない
Armisで検出したリスク情報をわかりやすくまとめて欲しい
そのお悩み、Armis Centrixカスタマーサクセスサービスで解決できます!
Armis Centrixカスタマーサクセスサービスとは
Armisによって可視化された、お客様の環境に存在するリスクや脆弱性をご説明し、セキュリティ対策を支援します。
また、ダッシュボードの機能をピックアップしてご案内し、導入後の活用と定着を支援します。
サービス内容
-

DISよりArmis Centrixをご購入いただいたお客様向けのサービスです。
-
ダッシュボードにて可視化されたリスクを調査し、その情報を基にレポートを作成します。
-
定例会を月1回(最長1時間)行い、作成したレポートについてご説明します。
-
定例会開催前月の1ヶ月間に検出したリスクの分布や概要についてご説明します。
-
Armisにて検出されたアラートの概要やセキュリティリスクについてご説明します。
-
悪用が確認されている脆弱性がお客様環境に存在するか比較し、詳細と推奨される対応についてご説明します。
-
Armisによるリスク管理に便利なダッシュボードの機能をご案内し、お客様の活用を支援します。
注意事項
-
ダッシュボードの設定変更/ポリシーチューニング等の作業は実施しません。
-
定例会で使用するレポートは当社所定フォーマットにて作成します。
-
レポートは重要度等の基準で抜粋しており、検知された全件を網羅するものではありません。
-
リスク・脆弱性への対策実施(パッチ適用、設定変更、隔離等)はお客様作業となります。
-
当サービス開始にあたり、当社作業アカウントをダッシュボードに追加していただきます。
サービスの流れ
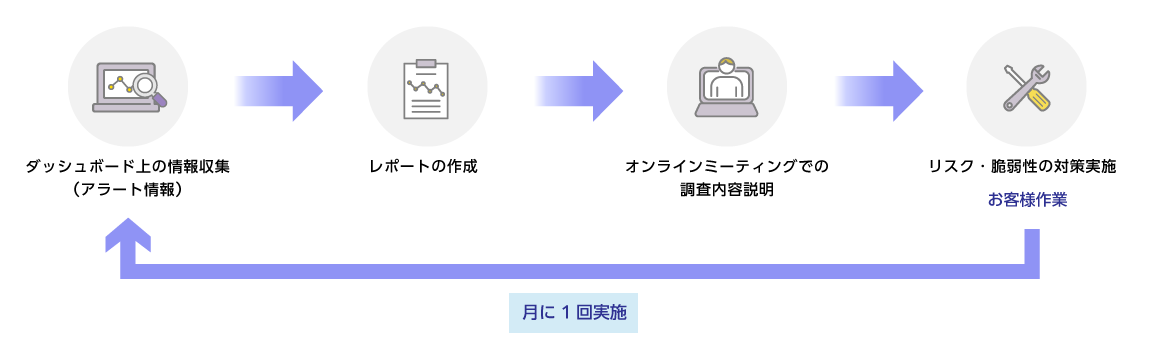
ダッシュボードに弊社作業用ユーザーをご登録いただき、1ヶ月のアラート情報を収集します。その情報を基にレポートを作成し、オンラインミーティングにて内容説明を行います。その後、対処が必要なリスクや脆弱性の対策をお客様に実施いただきます。
サービス価格
商品コード |
メーカー型番 |
商品名 |
標準価格 |
|---|---|---|---|
| ZARS-DISARMISCS12 | DIS-ARMIS-CS-12 | Armisカスタマーサクセスサービス 12ヶ月(月次定例会 12回、1回最大1時間) | 3,600,000円 |
| ZARS-DISARMISCS9 | DIS-ARMIS-CS-9 | Armisカスタマーサクセスサービス 9ヶ月(月次定例会 9回、1回最大1時間) | 2,700,000円 |
| ZARS-DISARMISCS6 | DIS-ARMIS-CS-6 | Armisカスタマーサクセスサービス 6ヶ月(月次定例会 6回、1回最大1時間) | 1,800,000円 |
| ZARS-DISARMISCS3 | DIS-ARMIS-CS-3 | Armisカスタマーサクセスサービス 3ヶ月(月次定例会 3回、1回最大1時間) | 900,000円 |
-
Armis購入初年度に限り、1回のみ利用可能な9カ月/6カ月/3カ月の各型番をご用意しております。
ご発注の際は、Armisの契約終了日までに最終の定例会が完了する期間の型番をご選択ください。 -
Armis購入次年度以降は、12カ月型番をご発注ください。
定例会でのご説明・ご支援内容
1ヶ月間に検出したリスクの分布や概要
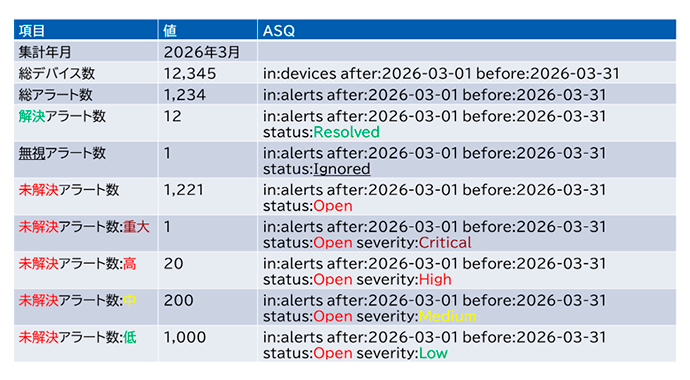
前月に検出されたデバイスやアラートの総数、アラートの解決状況や重要度ごとの未解決アラートの数について解説いたします。ASQ(検索クエリ)で実際の情報をご確認していただくこともできます。
ステータス別のアラート数とASQ(検索クエリ)
ステータス別のアラート数一覧から、アラートの対処状況を一目で把握していただけます。
重要度別のアラートの概要
4段階の重要度別に検出された全てのアラートのタイトルとその数を把握していただけます。
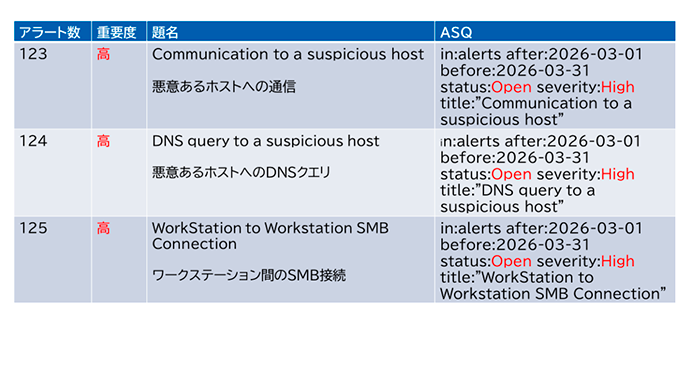
アラートの概要やセキュリティリスク
Armisで検出されたアラートの中でお客様環境への影響が大きいものをピックアップします。アラートの概要や対象となるデバイス、アラート検出時点で存在するセキュリティリスク、アラート解消のために推奨される対応についてご説明します。
アラートの概要と対象デバイス
検出されたアラートが示す内容や対象となるデバイスの情報をまとめます。
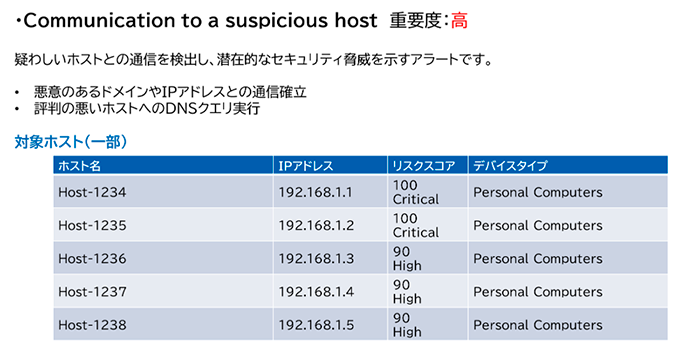
セキュリティリスクとアラート解決のための対応
アラート内容から予想されるセキュリティリスクや、アラートを解決するために推奨される対応をまとめます。
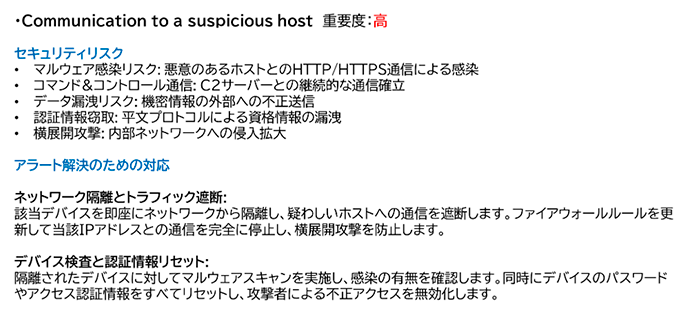
悪用が確認されている脆弱性
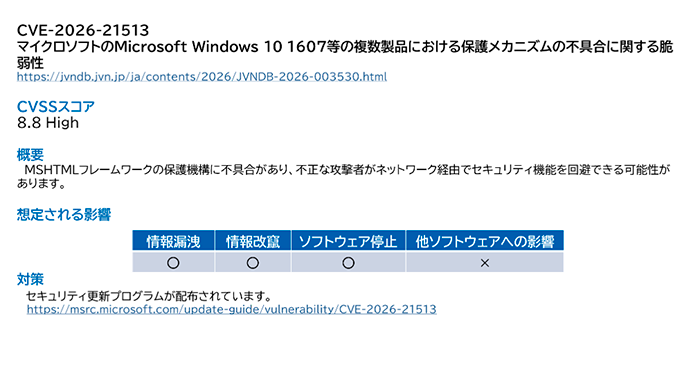
CISAにて公開されている実際に悪用が確認された脆弱性リストのKEV(Known Exploited Vulnerabilities)にて、定例会開催前月に追加された脆弱性がお客様環境に存在するか参照します。お客様環境にKEVに該当する脆弱性が存在した場合は、概要や想定される影響、対策など詳細についてご説明します。
前月追加のKEV一覧
前月に新規公開されたKEVのうち、お客様環境に存在する脆弱性に該当するか確認いたします。
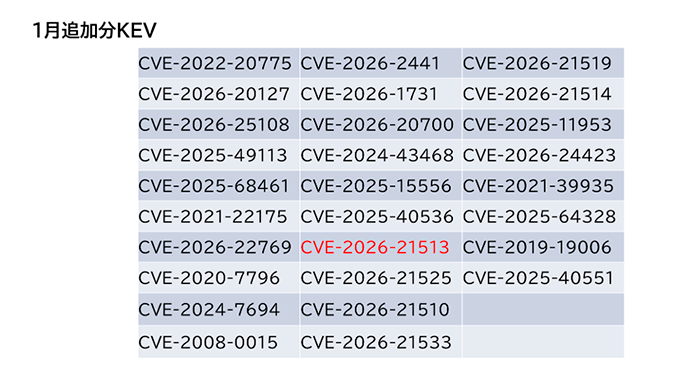
KEV登録脆弱性の詳細
脆弱性がどの領域に作用するものか、アップデートによる対策が可能か説明いたします。
便利なダッシュボード機能のご案内
Armisのダッシュボードをより便利に利用していただけるよう、おすすめの機能をご案内します。
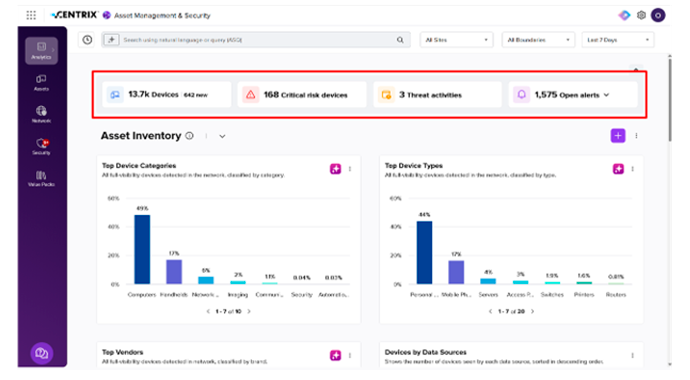
ダッシュボードトップページの見方
ダッシュボードトップページのサマリーでは「デバイス数」、「クリティカルリスクのデバイス数」、「脅威検知アクティビティ」、「未処理アラート数」を確認することができます。